先看你的工作场景
偶尔连接一台主机,macOS 终端与 ssh 命令可能已经足够。当常用主机、重复命令与并行会话成为日常,图形工作台更便于整理。
SSH CLIENT FOR MAC
何时需要图形 Mac SSH 客户端?了解 Docklark 的连接目录、认证、标签与分屏,以及真实的平台与发布边界。
核对日期 · Asia/Shanghai
偶尔连接一台主机,macOS 终端与 ssh 命令可能已经足够。当常用主机、重复命令与并行会话成为日常,图形工作台更便于整理。
Docklark 支持多级连接目录、搜索、收藏与复制。连接前,为不同环境设置清楚的名称。
标签、分屏与独立窗口帮助安排会话。统一撰写栏可面向指定会话发送,操作前务必核对接收范围。
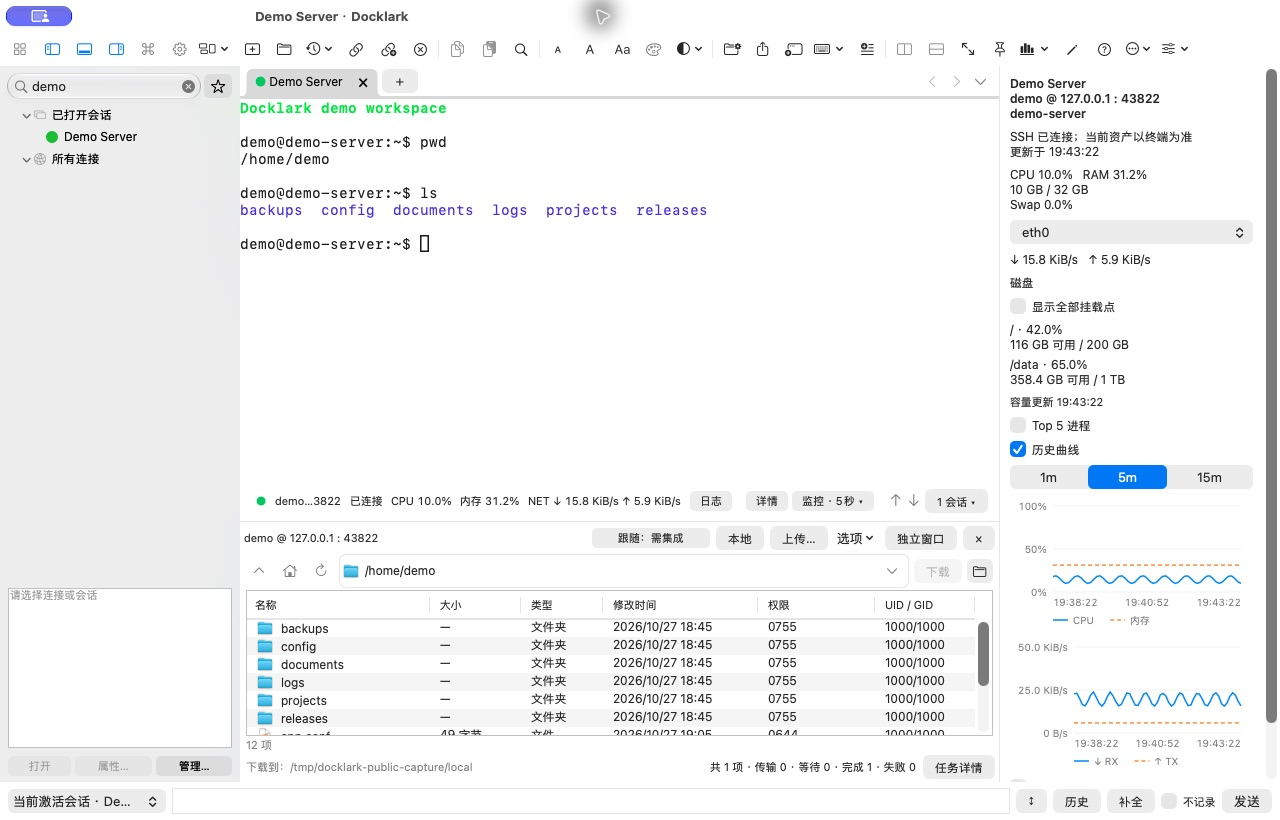
配置受管 SSH 跳板链后,辅助工具使用最终已认证主机。目录跟随需 Shell 集成及同主机确认,不会根据终端文字推断新主机。
SSH 客户端与远端 SSH 服务建立经过认证的加密连接;终端模拟器提供运行 Shell 的窗口。二者经常一起使用,但换一个终端界面不会改变服务器权限、网络路径或认证策略。macOS 终端可以运行系统 ssh 命令,专门的工作台则为反复使用的连接增加组织方式。
偶尔维护一台服务器,可以先使用 Mac 自带工具。如果你整天在开发与生产环境间切换,就要评估找到正确连接、辨认当前主机和安排相关会话的效率。Docklark 聚焦这类重复的远程工作流;在 macOS 上使用 SSH 并不要求安装它,也不能替代管理员的访问授权。
向服务器负责人确认主机名、SSH 端口、账号与允许的认证方式,并检查是否需要 VPN、堡垒机或来源 IP 白名单。连接显示名称与这些实际参数是两回事。名称应清楚表达环境与用途,同时避免在截图中暴露密码或私有网络细节。评估新客户端时,先使用非生产账号。
连接失败时,可在 macOS 终端使用相同账号、主机与端口对照标准 SSH 会话。下面是诊断起点,不是 Docklark 命令。请将保留的示例域名替换成你有权访问的目标。不要把密码写进命令,也不要在求助时分享私钥。
ssh -p 2222 user@server.example.comDocklark 安装版原生连接表单提供密码与私钥选项。应选择服务器允许的方式,不要为了适配客户端降低服务端策略。即使密钥正确,用户名仍然重要;私钥口令也不等于远端账号密码。如果现有流程依赖 ssh-agent 或代理转发,应分别验证当前版本的支持情况,不要预设与终端一致。组织可能要求额外的交互验证,正式依赖前应验证自己的完整认证路径。
主机密钥校验回答另一个问题:当前服务器是不是你原本想连接的机器。首次连接应通过管理员或其他可信渠道核对指纹。主机密钥意外变化时,即便可能是重装系统,也需要确认原因。不要把关闭身份校验当作通用修复。方便的工作台应帮助你认真处理访问流程,而不是跳过检查。
连接目录适合表示团队或环境等明确边界,再按用途为单个连接命名。收藏帮助找到常用目标,列表增大后可使用搜索。Docklark 连接管理器包含目录、收藏、搜索与复制。使用复制的连接之前,应重新检查地址、账号与端口,熟悉的名称可能掩盖错误的目标。
标签便于切换任务,分屏方便同时观察相关输出,独立窗口则可将无关工作隔开。这些布局能力不能保证命令安全。Docklark 的统一撰写栏可面向指定会话发送。广播前需核对接收范围,并先用无害命令验证;不要将多主机操作视为原子事务,一台成功时另一台仍可能失败。
堡垒机连接涉及不止一个目标。你先到达入口主机、完成入口认证,然后选择或连接有权限的资产。Docklark 文档分别介绍直连 SSH 与 JumpServer。操作流程中应同时明确入口身份和资产身份;仅凭 Shell 提示符,不能替代执行前确认。
普通或菜单型堡垒机连接的 SFTP 与监控面向 SSH 入口,受管 SSH 跳板链则使用最终已认证主机;不会自动跟随后续嵌套 ssh 命令或 JumpServer 中选择的资产。即便终端显示内部服务器,也不能认为旁边的文件浏览器就是同一台机器。应向管理员确认资产允许的传输路径,先用少量非敏感测试数据验证,再处理正式数据。
超时通常需要检查主机名、VPN、端口和网络规则。连接被拒绝表示目标有响应,但所选端口没有服务接受连接。Permission denied 则将排查方向转向账号与认证策略。这些消息对应不同阶段;反复重装客户端通常无法解决缺失的网络路径或未授权账号。
反馈 Docklark 问题时,提供应用版本、macOS 版本、连接类型及失败操作,并说明同条件下终端连接是否正常。截图与日志需移除凭证、私钥、真实内网地址及可识别输出。简短的复现步骤比整段终端历史更有价值。安装包的实际表现,也应与只在开发记录中看到的功能分开。
公开下载目前提供 Apple Silicon arm64 DMG 和独立的 SHA-256 文件。打开前可将下载文件与公布的校验值对照。校验值一致表示文件相符,并不独立证明签名、公证、兼容性或安全审计。应阅读当前下载页,不要假设每项主线变化都已包含在安装包中。
可以做一个小范围评估:连接获授权的测试主机、重新打开保存的连接、安排两个会话,并确认命令与文件目标都清楚。还应检查自己的键盘操作与显示缩放。这里尚未独立确认最低 macOS 版本及 Intel 兼容性。在所安装版本中验证关键任务之前,保留原有工具。
可以在 macOS 终端使用 ssh 命令。图形客户端提供另一种组织会话的方式,并不是建立 SSH 连接的必要条件。
应评估自己实际使用的任务。保存连接与远程工作台并不代表支持所有终端扩展、集成与平台。评估期间请保留可用的备用工具。
不等同。开发路线描述主线进展,应查看公开版本说明,并在安装包中测试自己依赖的能力。
技术参考: Apple Terminal · OpenSSH SFTP manual
这些页面已对照安装版 v0.2.96 界面和应用文档更新,核对范围包括可见工具与编辑预览,不等于完整传输或认证验收。最低 macOS 兼容版本与 Intel 支持尚未独立确认。